

DPIA-achterstand wegwerken? Focus liever op inzicht dan op afvinken
april 6, 2026

Het verwerkingsregister is bijgewerkt. Er zijn DPIA’s uitgevoerd. Het privacybeleid is vastgesteld. Maar als iemand vraagt welke medewerkers toegang hebben tot een jeugdhulpdossier, begint het zoeken. En of de maatregelen uit de laatste DPIA inmiddels zijn uitgevoerd? Dat weet de projectleider waarschijnlijk.
Bij de voorbereiding op een AP-controle draait het om de aansluiting tussen vastgelegde afspraken en de dagelijkse praktijk. Kun je laten zien hoe jouw gemeente persoonsgegevens verwerkt, waarom dat mag en hoe inwoners worden beschermd?
In dit artikel lees je hoe je dat praktisch onderzoekt. De controlepunten vormen een werkwijze van Publiosa, geen officiële inspectiechecklist van de Autoriteit Persoonsgegevens.
Want laten we eerlijk zijn: wie leest zo’n document nog echt? En belangrijker nog: wie gaat er daadwerkelijk mee aan de slag?
Een DPIA moet geen papieren tijger zijn. Het moet een praktisch instrument zijn dat helpt om risico’s te begrijpen en beheersbaar te maken.
Waarom dit onderwerp nu aandacht verdient
In mei 2025 kondigde de AP aan steekproefsgewijs gemeenten te bezoeken om te onderzoeken hoe zij omgaan met persoonsgegevens en de privacy van inwoners. De bezoeken waren ook bedoeld om gemeenten waar nodig richting te geven bij verbeteringen.
Ook in 2026 laten AP-publicaties zien waar het bij gemeenten kan knellen. In januari waarschuwde de toezichthouder dat misbruik van persoonsgegevens door gemeenteambtenaren vaak moeilijk wordt ontdekt. In februari publiceerde de AP boetes voor tien gemeenten, samen €250.000, vanwege het onrechtmatig verwerken van gevoelige informatie over islamitische inwoners.
Die zaken verschillen inhoudelijk. Onze praktische les is: onderzoek zowel de onderbouwing van een verwerking als de manier waarop medewerkers en systemen ermee omgaan.
Wat betekent aantoonbaar voldoen aan de AVG?
De AVG kent een verantwoordingsplicht. Een organisatie moet kunnen aantonen dat zij de privacyregels naleeft en passende maatregelen neemt om persoonsgegevens te beschermen.
Voor een gemeente betekent dit bijvoorbeeld dat je kunt uitleggen waarom bepaalde gegevens nodig zijn, wie ermee mag werken en wat je doet wanneer het misgaat.
Een bruikbaar vertrekpunt is een steekproef in enkele processen met gevoelige gegevens of ingrijpende gevolgen voor inwoners. Denk aan jeugdhulp, schuldhulpverlening of handhaving. Loop vervolgens de onderstaande zeven punten na.
1. Komt het verwerkingsregister overeen met het werkproces?
Pak een verwerking uit het register en bespreek deze met een medewerker die het werk uitvoert. Vraag welke gegevens binnenkomen, welke systemen worden gebruikt en met wie informatie wordt gedeeld.
Kijk ook naar wat buiten de hoofdapplicatie gebeurt. Worden bijlagen per e-mail verstuurd? Bestaan er tijdelijke Excelbestanden? Worden documenten gedownload voor overleg?
Praktische controle: vergelijk de registratie met een geanonimiseerd praktijkvoorbeeld of een demonstratie van het proces. Noteer verschillen en wijs iemand aan die ze uitzoekt.
Het actualiseren en borgen van het verwerkingsregister wordt daarmee een inhoudelijke controle van de werkwijze.
2. Is duidelijk waarom deze gegevens mogen worden verwerkt?
Een ingevuld grondslagveld is een begin. De volgende vraag is of de onderbouwing past bij het concrete doel en de gegevens die worden gebruikt.
De in februari 2026 gepubliceerde boetebesluiten maken dat tastbaar. In het besluit over Delft stelde de AP vast dat een toereikende grondslag ontbrak en dat bijzondere persoonsgegevens waren verwerkt zonder toepasselijke uitzondering op het verwerkingsverbod.
Praktische controle: laat voor het gekozen proces onderbouwen:
-
Welke taak en welk doel de verwerking dienen.
-
Waarom de gebruikte gegevens daarvoor noodzakelijk zijn.
-
Welke grondslag van toepassing is.
-
Welke aanvullende voorwaarden gelden bij bijzondere persoonsgegevens.
Leg openstaande juridische vragen vast en laat ze beoordelen voordat de verwerking wordt gestart of uitgebreid.
3. Is beoordeeld of een DPIA nodig is, en wat is ermee gedaan?
Bij een voorgenomen verwerking die waarschijnlijk een hoog privacyrisico oplevert, moet vooraf een DPIA worden uitgevoerd. Ook veranderingen kunnen aanleiding geven om de beoordeling opnieuw te bekijken.
Controleer daarom of de DPIA nog aansluit op de huidige werkwijze. Zijn er nieuwe koppelingen, ontvangers of toepassingen bijgekomen?
Kijk vervolgens naar de maatregelen. “Autorisaties aanscherpen” wordt pas bruikbaar als duidelijk is wie welke rechten aanpast, wanneer dat gebeurt en hoe de werking wordt gecontroleerd.
Praktische controle: kies drie maatregelen uit een afgeronde DPIA en vraag het bewijs van uitvoering op. Denk aan een goedgekeurde autorisatiematrix, een aangepaste systeeminstelling of een vastgestelde werkinstructie.
Blijft een hoog risico bestaan dat onvoldoende kan worden beperkt, dan kan voorafgaande raadpleging van de AP verplicht zijn. Alleen bestuurlijk akkoord vervangt die verplichting niet.
4. Kun je ongeoorloofde inzage ontdekken?
In haar onderzoek uit januari 2026 beschreef de AP dat gemeenten gegevensmisbruik regelmatig pas ontdekten na een signaal van een inwoner of de Rijksrecherche. De AP adviseert onder meer om toegang te begrenzen, handelingen te registreren en die registraties te controleren.
Dat maakt de vraag concreter dan: staat logging aan?
Praktische controle: laat voor één gevoelige applicatie zien wie toegang heeft, welke handelingen worden vastgelegd en wie afwijkingen onderzoekt. Vraag ook naar de laatste uitgevoerde controle en de opvolging daarvan.
Betrek hierbij functioneel beheer, informatiebeveiliging en integriteit. Richt controles op medewerkers zorgvuldig in, met aandacht voor hun eigen privacy.
5. Werken bewaartermijnen ook buiten het dossier?
Een bewaartermijn in het register zegt nog niet hoe verwijdering wordt uitgevoerd. Een dossier kan correct zijn afgehandeld, terwijl kopieën achterblijven in mailboxen, exports of gedeelde mappen.
Voor gemeenten vragen bewaartermijnen bovendien afstemming met wettelijke verplichtingen en archiefregels. Sommige informatie moet worden vernietigd, andere informatie moet juist bewaard blijven.
Praktische controle: volg voor één afgeronde zaak waar de gegevens zijn opgeslagen. Onderzoek vervolgens hoe de toepasselijke bewaartermijnen op die locaties worden uitgevoerd en gecontroleerd.
Betrek de informatiebeheerder of archivaris wanneer onduidelijk is welke termijn of selectieregel geldt.
6. Passen afspraken met externe partijen bij hun werkelijke rol?
Gemeenten werken samen met leveranciers, zorgorganisaties en andere overheden. Daarbij is de andere partij niet automatisch een verwerker. De feitelijke invloed op doelen en middelen bepaalt welke rol een partij heeft en welke afspraken nodig zijn.
Praktische controle: kies een leverancier of samenwerkingsverband en leg de afspraken naast de actuele gegevensstroom. Kloppen de diensten, gegevenscategorieën, ontvangers en contactpersonen nog? Is duidelijk wie handelt bij een datalek of een verzoek van een inwoner?
Vraag waar nodig ook informatie op over subverwerkers, opslaglocaties en toegang vanuit andere landen.
7. Leveren incidenten en privacyverzoeken zichtbare verbeteringen op?
Een incident afhandelen geeft informatie over het proces waarin het ontstond. Hetzelfde geldt voor een inzageverzoek waarbij gegevens moeilijk te vinden blijken.
Bij een datalek moet worden beoordeeld of melding bij de AP nodig is. Als die meldplicht geldt, moet de melding zonder onredelijke vertraging en waar mogelijk binnen 72 uur na kennisname plaatsvinden. Alle datalekken moeten worden geregistreerd, ook wanneer melding aan de AP achterwege blijft.
Praktische controle: bespreek enkele recente incidenten en privacyverzoeken. Welke oorzaak kwam naar voren? Welke verbetering is afgesproken? Wie heeft gecontroleerd of die verbetering werkt?
Een terugkerende fout vraagt om onderzoek naar het werkproces, de systeeminrichting en de beschikbare ondersteuning.
Zo begin je zonder een nieuw organisatiebreed project
Kies om te beginnen drie processen op basis van gevoeligheid, omvang, signalen uit incidenten en gevolgen voor inwoners. Bespreek ze met de proceseigenaren en betrokken specialisten.
Leg per bevinding vier zaken vast:
| Onderdeel | Wat leg je vast? |
|---|---|
| Bevinding | Wat gebeurt er en welk risico ontstaat daardoor voor inwoners? |
| Actie | Welke concrete aanpassing is nodig? |
| Eigenaar en termijn | Wie voert de actie uit en wanneer? |
| Controle | Hoe stel je vast dat de aanpassing is uitgevoerd en werkt? |
Laat urgente tekortkomingen direct beoordelen. Een verbeterplanning geeft op zichzelf geen toestemming om een onrechtmatige verwerking voort te zetten.
Zorg ook dat de rolverdeling klopt. De FG adviseert en houdt onafhankelijk toezicht. De verantwoordelijkheid voor de verwerking blijft bij het verantwoordelijke bestuursorgaan; de uitvoering van verbeteringen moet binnen de organisatie worden belegd.
Hulp bij inzicht en opvolging
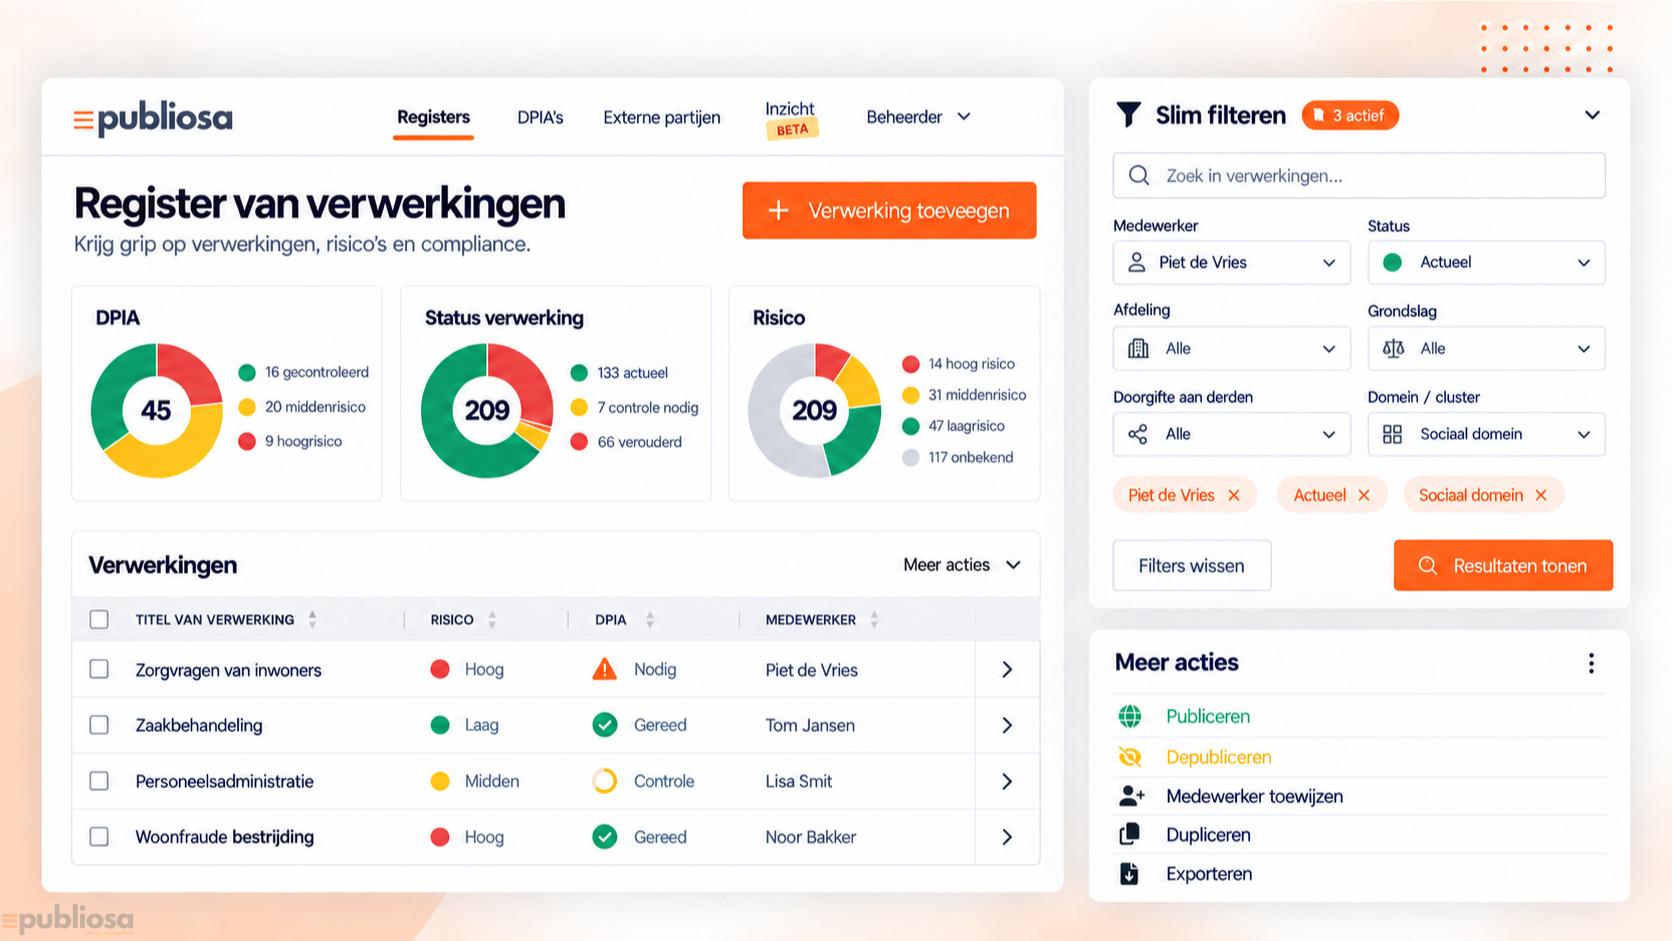
Publiosa helpt gemeenten met het actualiseren van verwerkingsregisters, het uitvoeren van DPIA’s en het organiseren van de opvolging. In de software kunnen verwerkingen, risico’s, maatregelen en eigenaren met elkaar worden verbonden.
Zo ontstaat een overzicht waarmee proceseigenaren verbeteringen kunnen uitvoeren en het privacyteam de voortgang kan volgen.
Kun je voor drie gevoelige gemeentelijke processen laten zien welke maatregelen daadwerkelijk zijn uitgevoerd? Neem contact op met Publiosa als je die stap samen wilt zetten.
